Tips para mantenerse seguro mientras compras en línea

Hoy quiero aprovechar que se avecina Black Friday y con este, el inicio de las compras navideñas para compartir algunos tips, ya que muy probablemente los atacantes recurran a todas las tácticas posibles para engañar a los usuarios para que descarguen malware, entreguen datos de tarjetas de crédito o comprometan sus dispositivos.

Ningún tema está fuera de los límites, y los actores de amenazas han recurrido a usar todo, desde las ventas de PlayStation hasta la supuesta cura de COVID-19 y muchos más señuelos durante el año pasado y  lo que va de este, por lo que estos ataques de spam solo aumentarán durante el próximo mes en medida que los consumidores de todo el mundo compren en línea para las fiestas.

El reciente “Holiday Shopping Forecast” de Adobe Insight predice que el gasto en comercio electrónico superará los $ 200 mil millones durante la temporada navideña por primera vez en la historia. El informe también advierte específicamente que habrá escasez en la cadena de suministro este año debido a la pandemia, que probablemente obligue a los compradores en línea a largas colas virtuales o los empuje a comprar incluso antes de lo habitual.

Mientras que los consumidores siempre tienen que ser diligentes durante la temporada de vacaciones, los problemas de la cadena de suministro de este año vinculados a la pandemia COVID-19 podrían crear desafíos aún mayores e inspirar nuevas estafas cibernéticas, especialmente con consolas de videojuegos populares y otros productos electrónicos en escasez. Es probable que las noticias se muevan rápidamente alrededor de las estafas de compras en línea y ataques cibernéticos a partir de la semana de Thanksgiving por lo que esto debería servir al menos un poco para mantenerse seguro mientras compra en línea esta temporada.

Aquí van algunos consejos importantes para evitar estafas en las compras:

  • Solo descargue aplicaciones de tiendas confiables y oficiales como Google Play Store y iOS App Store.
  • Busque aplicaciones que soliciten permisos sospechosos, como el acceso a sus mensajes de texto, contactos, contraseñas almacenadas y funciones administrativas.
  • Algunas aplicaciones maliciosas intentarán disfrazarse de una versión legítima de la que podría estar buscando. Los signos de estas aplicaciones incluyen mala ortografía y gramática en las descripciones e interfaces de las aplicaciones, falta de rendimiento de alta calidad y un contacto de desarrollador que utiliza un servicio de correo electrónico gratuito (como @gmail.com).
  • Evite hacer clic en correos electrónicos no solicitados. Asegúrese de haberse suscrito usted mismo a cualquier correo electrónico de marketing que reciba de los minoristas antes de abrirlo.
  • Utilice un bloqueador de anuncios local en su navegador. Estos a menudo bloquearán cualquier campaña de publicidad maliciosa que tiene como objetivo capitalizar a los compradores que buscan ofertas.
  • Intente utilizar servicios de pago como Google Pay, Samsung Pay y Apple Pay. Estos servicios utilizan la tokenización en lugar del “Número de cuenta principal” (su número de tarjeta de crédito), lo que hace que su transacción sea más segura.
  • Use contraseñas complejas que sean únicas en cada sitio. Los atacantes suelen reutilizar contraseñas para comprometer varias cuentas con el mismo nombre de usuario, use un gestionador de contraseñas si tiene dificultades para crear y recordar contraseñas seguras.
  • Escriba manualmente las URL de los sitios que desea visitar en lugar de hacer clic en los enlaces.
  • Utilice la autenticación multifactor, como Cisco Duo, para iniciar sesión en su cuenta de correo electrónico y evitar el acceso no autorizado.

Taiane Belotti | 24 de Noviembre
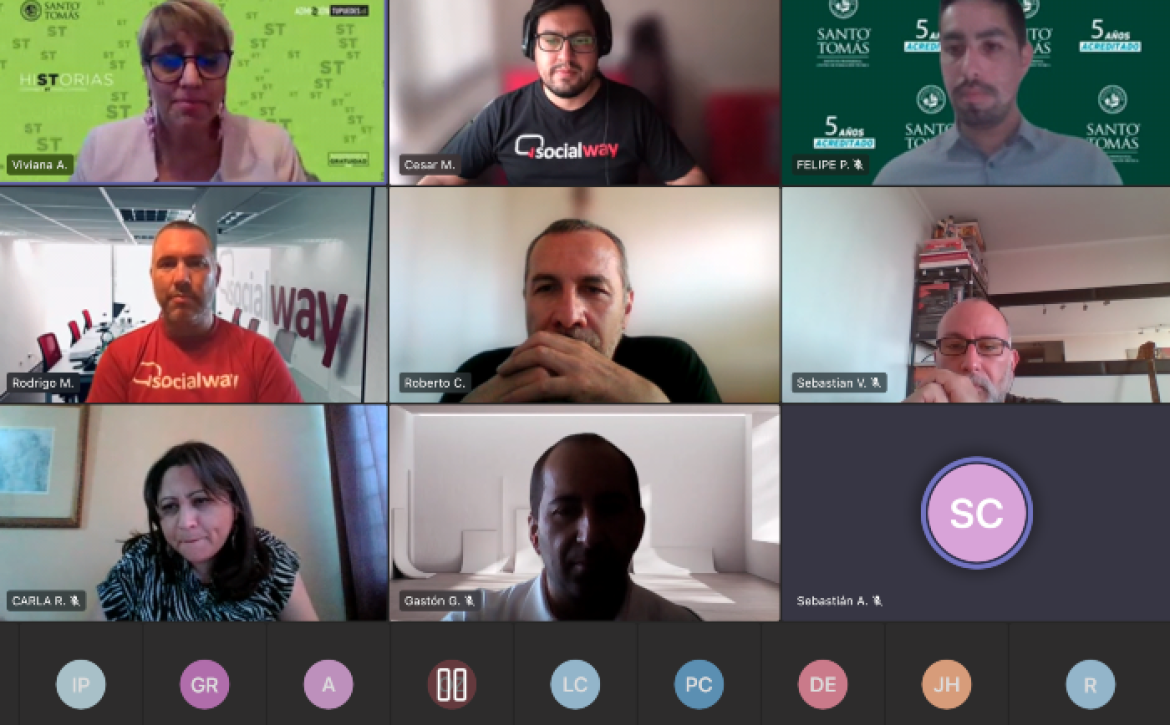
Seminario Abordo el Rol del Mundo Informático en Procesos Tecnologicos

Webinar hizo hincapié en la funcionalidad que cumple para la  industria en materia de conectividad, seguridad y manejo de altos volúmenes de información.

Bajo el título ¿Integración o diversidad tecnológica? el Área de Informática de la Sede Santiago Centro realizó seminario mediante el cual diversos expositores se refirieron a la importancia que reviste para el mundo técnico y profesional el poder contar con los recursos necesarios para efectuar una labor acorde a los desafíos que los tiempos actuales revisten en cuanto a innovación y procesos.

El encargado de abrir las presentaciones fue Rodrigo Mansilla, CEO de SocialWay, quien se centró en la comunicación unificada y cómo ésta ha facilitado la labor de los usuarios, lo que llevado al mundo empresarial, se refiere a servicios de telefonía, mensajería, conferencias web, entre otros.

Tal fue el caso de Chile, donde se vio incrementada con motivo del estallido social -octubre de 2019- y posteriormente con la llegada de la pandemia, “dejando en evidencia que muchas empresas no estaban preparadas para brindar una atención acorde a sus clientes a través de los canales virtuales, dando paso a la utilización de la nube y los usuarios remotos”.

Sistema que en palabras del CEO, “llegó para quedarse y que hoy nos entrega la posibilidad de tener teletrabajo, reforzando el concepto de carreras digitales -internet- y que en su conjunto, van aportando a las denominadas comunicaciones unificadas”.

Uno de los principales aspectos que permite una comunicación unificada son: modelo de operación y modelo de negocios. “Esto, se traduce en una serie de beneficios para las empresas, tales como: usuarios ilimitados; elegir su propio Troncal SIP; ahorro de un 35 por ciento o más al año, escalabilidad y que va dependiendo al tipo de solución que el cliente requiera”, precisó.

Ciberseguridad y Educación Digital

La segunda parte del seminario fue dirigida por César Mansilla, CTO de SocialWay, la que tuvo como fondo el tema de la ciberseguridad, puntualizando que “es una ciencia que está rodeada de límites que no son físicos y donde la conectividad traspasa todas las fronteras, dando paso a que la vulnerabilidad de una empresa se puede ver afectada desde cualquier parte del mundo”.

“Actualmente, la exposición que tenemos los usuarios hacia internet es brutal, mostrando un crecimiento exponencial en los últimos años y por ende, las posibilidades de recibir links maliciosos también se han visto incrementadas”, agregó.

En relación a esto, un reporte de FortiGuard Labs, señala que durante el primer semestre de 2021, solo en Chile se produjeron 2.100 millones de intentos de ciberataques, siendo las principales brechas: defensa débil en los End Point; respaldo y recuperación de bases de datos; mala segmentación de la red; gestión de credenciales; y poca conciencia de seguridad.

Finalmente, el representante de SocialWay hizo un llamado a los usuarios a poner énfasis en los sistemas tecnológicos y la vulnerabilidad de éstos. “Hay poca conciencia y es importante que cada vez, tomemos un rol más protagónico y le brindemos mayor dedicación a lo que es la conciencia en seguridad y que en definitiva debe ser una constante para evitar situaciones de riesgo”, concluyó.

Bigdata

La tercera parte y final del encuentro virtual correspondió a Sebastián Vera, Customer Support Engineer de Cloudera, cuya exposición se basó en la importancia que reviste hoy el Bigdata y la actuación que cumple para la industria. “Va de la mano con lo que es IoT, -Internet de las cosas- lo que dice relación  con el almacenamiento de grandes volúmenes de información y que ha dado paso a la generación de sistemas automatizados capaces de procesar los datos que se van produciendo de manera instantánea”, indicó.

Aclaró que “en sus inicios, las plataformas de Bigdata eran sencillas pero con el pasar de los años, distintas entidades fueron generando y aportando nuevas soluciones a esta problemática”.

En cuanto a sus características, éstas son: grandes volúmenes de flujos de datos intermitentes; se generan a partir de una variedad de fuentes; se crean en lotes o en tiempo real; existen diversas estructuras y esquemas: y parte de la información puede ser perecedera.

Seminario Informática: ¿Integración o diversidad de tecnología? contó además con la participación de Roberto Carrasco, Director Nacional Área Informática, Felipe Pozo, Jefe de Carrera de Conectividad y Redes, así como también docentes, alumnos e invitados. En tanto, la moderación estuvo a cargo de Viviana Álvarez, Directora de carreras de Informática Sede Santiago Centro.

Publicado por DEC IP/CFT Santiago Centro

Investigador de seguridad de Fortinet descubre múltiples vulnerabilidades en Adobe Illustrator

Informe de investigación de amenazas de FortiGuard Labs

Plataformas afectadas:  Windows 
Partes afectadas:     Usuarios de Adobe Illustrator 2021, versiones 25.4.1 y anteriores
Impacto: Varias vulnerabilidades que conducen a la ejecución arbitraria de código, pérdida de memoria y denegación de servicio de la aplicación
Nivel de gravedad:           Crítico

En agosto de 2021, descubrí e informé varias vulnerabilidades de día cero en Adobe Illustrator a Adobe, Inc. El martes 26 de octubre de 2021, Adobe lanzó varios  parches de seguridad  que corrigieron estas vulnerabilidades. Se identifican como CVE-2021-40718, CVE-2021-40746, CVE-2021-40747, CVE-2021-40748 y CVE-2021-40749. Todas estas vulnerabilidades tienen causas raíz similares relacionadas con un solo complemento de Illustrator. Sugerimos a los usuarios que apliquen los parches de Adobe lo antes posible. 

A continuación se presentan algunos detalles sobre estas vulnerabilidades. Puede encontrar más información en las páginas relacionadas con el aviso de día cero de Fortinet haciendo clic en los enlaces de CVE, a continuación: 

CVE-2021-40718:

Esta es una vulnerabilidad de pérdida de memoria que existe en la decodificación de archivos ‘DWG’ de dibujo de AutoCAD en Adobe Illustrator. Específicamente, la vulnerabilidad es causada por un archivo DWG con formato incorrecto, que provoca un acceso a la memoria de lectura fuera de límites debido a una verificación de límites incorrecta. 

Los atacantes pueden aprovechar esta vulnerabilidad para lecturas de memoria no deseadas, lo que podría provocar una pérdida de datos de memoria.

Fortinet lanzó anteriormente la   firma IPS Adobe.Illustrator.CVE-2021-40718.Memory.Leak para esta vulnerabilidad específica para proteger proactivamente a nuestros clientes.

CVE-2021-40746 :

Se trata de una vulnerabilidad de ejecución de código arbitrario que existe en la decodificación de archivos ‘DWG’ de dibujo de AutoCAD en Adobe Illustrator. Específicamente, la vulnerabilidad es causada por un archivo DWG con formato incorrecto, que provoca un acceso a la memoria fuera de los límites debido a una verificación de límites incorrecta. 

Los atacantes pueden aprovechar esta vulnerabilidad para ejecutar código arbitrario dentro del contexto de la aplicación a través de un archivo DWG diseñado.

Fortinet lanzó anteriormente la   firma IPS Adobe.Illustrator.CVE-2021-40746.Arbitrary.Code.Execution para esta vulnerabilidad específica para proteger proactivamente a nuestros clientes.

CVE-2021-40747 :

Se trata de una vulnerabilidad de corrupción de memoria que existe en la decodificación de archivos ‘DWG’ de dibujo de AutoCAD en Adobe Illustrator. Específicamente, la vulnerabilidad está causada por un archivo DWG con formato incorrecto, lo que provoca una desreferencia del puntero NULL. 

Los atacantes pueden aprovechar esta vulnerabilidad con un archivo DWG diseñado, lo que podría provocar una denegación de servicio de la aplicación.

Fortinet lanzó anteriormente la   firma IPS Adobe.Illustrator.CVE-2021-40747.DoS para esta vulnerabilidad específica para proteger proactivamente a nuestros clientes.

CVE-2021-40748 :

Se trata de una vulnerabilidad de corrupción de memoria que existe en la decodificación de archivos ‘DWG’ de dibujo de AutoCAD en Adobe Illustrator. Específicamente, la vulnerabilidad está causada por un archivo DWG con formato incorrecto, lo que provoca una desreferencia del puntero NULL. 

Los atacantes pueden aprovechar esta vulnerabilidad con un archivo DWG diseñado, lo que podría provocar una denegación de servicio de la aplicación.

Fortinet lanzó anteriormente la   firma IPS Adobe.Illustrator.CVE-2021-40748.DoS para esta vulnerabilidad específica para proteger proactivamente a nuestros clientes.

CVE-2021-40749 :

Se trata de una vulnerabilidad de corrupción de memoria que existe en la decodificación de archivos ‘DWG’ de dibujo de AutoCAD en Adobe Illustrator. Específicamente, la vulnerabilidad está causada por un archivo DWG con formato incorrecto, lo que provoca una desreferencia del puntero NULL. 

Los atacantes pueden aprovechar esta vulnerabilidad con un archivo DWG diseñado, lo que podría provocar una denegación de servicio de la aplicación.

Fortinet lanzó anteriormente la   firma IPS Adobe.Illustrator.CVE-2021-40749.DoS para esta vulnerabilidad específica para proteger proactivamente a nuestros clientes.

I am text block. Click edit button to change this text. Lorem ipsum dolor sit amet, consectetur adipiscing elit. Ut elit tellus, luctus nec ullamcorper mattis, pulvinar dapibus leo.

Yonghui Han | 29 Octubre 2021

Predicciones para 2022: las amenazas del mañana apuntarán a la superficie de ataque en expansión

Según FortiGuard Labs , 2022 se perfila como un año excepcional para los ciberdelincuentes, con ransomware en aumento y un número sin precedentes de atacantes haciendo fila para encontrar una víctima. Los ataques continuarán extendiéndose por toda la superficie de ataque, dejando a los equipos de TI luchando por cubrir todas las posibles vías de ataque. Esto será increíblemente desafiante porque la superficie de ataque se expandirá simultáneamente a medida que las organizaciones hagan la transición a entornos y espacios de trabajo más híbridos, adopten más tecnologías basadas en IA y ML , desarrollen nuevas opciones de conectividad e implementen aplicaciones y dispositivos críticos para el negocio adicionales en la nube. Al comprender lo que puede deparar el futuro en relación con las amenazas cibernéticas, nos damos la mejor oportunidad posible de vencerlas. 

Marco de ataque: de izquierda a derecha

Los ataques a menudo se discuten en términos de amenazas de mano izquierda y derecha cuando se ven a través de una cadena de ataque como el marco MITRE ATT & CK . A la izquierda están los esfuerzos realizados antes del ataque, que incluyen estrategias de planificación, desarrollo y armamento. Predecimos que los ciberdelincuentes dedicarán más tiempo y esfuerzo al reconocimiento y al descubrimiento de capacidades de día cero para explotar nuevas tecnologías y ampliar los entornos de red. 

Además de los esfuerzos redoblados en el lado izquierdo de la cadena de ataque, también veremos un aumento significativo en la velocidad a la que se pueden lanzar nuevos ataques en el lado derecho debido a la expansión del mercado del Crimen como Servicio. Además de la venta de ransomware y otras ofertas de malware como servicio, es probable que veamos nuevas soluciones criminales, que incluyen phishing y botnets como servicio, así como un aumento en la venta de acceso a objetivos precomprometidos. 

También veremos un aumento de nuevos ataques. Las organizaciones deben prepararse para atacar nuevos vectores de ataque, como las plataformas Linux. Linux todavía ejecuta los sistemas de back-end de la mayoría de las redes y, hasta hace poco, la comunidad de hackers lo ha ignorado en gran medida. Pero ya hemos comenzado a ver nuevos ataques basados ​​en Linux como Vermilion Strike, que es una implementación maliciosa de la función Beacon de Cobalt Strike que puede apuntar a sistemas Linux con capacidades de acceso remoto sin ser detectados.

De manera similar, Microsoft está integrando activamente WSL (Subsistema de Windows para Linux) en Windows 11. WSL es una capa de compatibilidad para ejecutar ejecutables binarios de Linux de forma nativa en Windows. Ya hemos visto archivos de prueba maliciosos dirigidos a WSL. Estos archivos actúan como cargadores, muchos de ellos con cargas útiles maliciosas. Simplemente carecen de la capacidad de inyectar esas cargas útiles en el sistema WSL.  Y también estamos viendo que se escribe más malware de botnet para plataformas Linux. Esto expande aún más la superficie de ataque, hasta el borde de la red. Esperamos ver aún más actividad dirigida a dispositivos periféricos que tradicionalmente los ciberdelincuentes habían pasado por alto.

De arriba a abajo

Esperamos ver nuevos exploits dirigidos a las redes de satélite durante el próximo año. Ya existen media docena de importantes proveedores de Internet por satélite. Las estaciones base de satélite sirven como punto de entrada a la red de satélites, esencialmente conectando a todos, en todas partes, incluidos los ciberdelincuentes con sus objetivos, por lo que aquí es donde acecharán muchas amenazas. Pero también habrá millones de terminales desde los que lanzar un ataque. Ya hemos comenzado a ver nuevas amenazas dirigidas a redes basadas en satélites, como ICARUS, que es un ataque DDoS de prueba de concepto que aprovecha la accesibilidad global directa a los satélites para lanzar ataques desde numerosas ubicaciones.

Los principales objetivos serán las organizaciones que dependen de la conectividad satelital para administrar sus negocios, las que brindan servicios críticos a ubicaciones remotas y las organizaciones que brindan servicios a clientes en movimiento, como cruceros, buques de carga y aerolíneas comerciales. Seguramente seguirán otros ataques, como el ransomware.

En el extremo más pequeño de la escala, también esperamos ver un aumento en el robo digital por parte de los atacantes que apuntan a las billeteras criptográficas. Si bien los bancos han podido defenderse en gran medida de los ataques dirigidos a transferencias bancarias mediante el cifrado y la autenticación de múltiples factores, muchas billeteras digitales se encuentran desprotegidas en computadoras portátiles y teléfonos inteligentes. Ya hemos visto surgir nuevos ataques dirigidos a carteras digitales. Un nuevo generador de tarjetas de regalo falsas de Amazon apunta específicamente a las billeteras digitales reemplazando la billetera de la víctima por la del atacante. Y ElectroRAT se dirige a ellos combinando ingeniería social con aplicaciones de criptomonedas personalizadas y un nuevo troyano de acceso remoto.(RAT) para apuntar a varios sistemas operativos, incluidos Windows, Linux y macOS. Esperamos ver más malware diseñado para apuntar a las credenciales criptográficas almacenadas y agotar las billeteras digitales, especialmente a medida que más empresas adoptan billeteras digitales para realizar compras.

Núcleo hasta el borde

También predecimos que los ataques continuarán extendiéndose por la red, incluido un aumento en los ataques dirigidos a los sistemas de tecnología operativa (OT). Según un informe reciente de CISA (Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU.), Los ataques de ransomware se dirigen cada vez más a la infraestructura crítica y “han demostrado la creciente amenaza del ransomware para los activos y sistemas de control de tecnología operativa (OT)”. Esto está siendo impulsado por la convergencia casi universal de las redes de TI y OT, que ha permitido que algunos ataques se dirijan a los sistemas de OT a través de las redes domésticas y los dispositivos de los trabajadores remotos comprometidos.

Tradicionalmente, los ataques a los sistemas OT eran el dominio de actores de amenazas altamente especializados que conocían los sistemas ICS y SCADA. Pero incluso esas capacidades y herramientas altamente especializadas ahora se incluyen en los kits de ataque disponibles para su compra en la web oscura, lo que los pone a disposición de un conjunto mucho más amplio de atacantes mucho menos técnicos.

Y en el otro extremo de la red, también vemos que surgen nuevos desafíos basados ​​en el borde. “Vivir de la tierra” es una técnica que permite a los actores de amenazas y malware aprovechar los conjuntos de herramientas y las capacidades existentes en entornos comprometidos. Esto permite que los ataques y la exfiltración de datos parezcan una actividad normal del sistema y pasen desapercibidos. Los ataques que viven de la tierra son efectivos porque utilizan herramientas legítimas para llevar a cabo sus acciones maliciosas. Y ahora, a medida que los dispositivos de borde se vuelven más poderosos, con más capacidades nativas y, por supuesto, más privilegios, esperamos ver nuevos ataques diseñados para “vivir del borde”. El malware que vive en estos entornos perimetrales utilizará los recursos locales para monitorear las actividades y los datos perimetrales y luego robar, secuestrar o incluso rescatar sistemas, aplicaciones e información críticos mientras evita la detección.

¿Por dónde empezar con la expansión de la superficie de ataque?

Defenderse contra esta nueva ola de amenazas requiere un enfoque holístico e integrado de la seguridad. Los productos puntuales deben reemplazarse por dispositivos de seguridad diseñados para interoperar como una solución unificada independientemente de dónde se implementen. Necesitan proteger a todos los usuarios, dispositivos y aplicaciones con una política unificada que pueda seguir los datos y las transacciones de un extremo a otro. La administración centralizada también ayudará a garantizar que las políticas se apliquen de manera consistente, que las configuraciones y actualizaciones se entreguen con prontitud y que los eventos sospechosos que puedan ocurrir en cualquier lugar de la red, incluidos los entornos de nube, entre ellos y dentro de ellos, se recopilen y correlacionen de manera centralizada.

Se insta encarecidamente a las organizaciones a que amplíen sus esfuerzos reforzando su Linux y otros dispositivos tradicionalmente de bajo perfil. También deben tener herramientas diseñadas para proteger, detectar y responder a las amenazas dirigidas a estos dispositivos. De manera similar, las organizaciones deben adoptar un enfoque de seguridad primero al adoptar nuevas tecnologías, ya sea actualizando sus sistemas basados ​​en Windows o agregando conectividad basada en satélites, para asegurarse de que las protecciones estén en su lugar antes de agregarlas a su red. Además, se deben implementar análisis de comportamiento para detectar amenazas de “mano izquierda”. Descubrir y bloquear un ataque durante el reconocimiento inicial y los esfuerzos de sondeo puede ayudar a aumentar la conciencia de las amenazas y prevenir problemas que surjan más adelante en la cadena del ataque.

Las herramientas de seguridad deben seleccionarse en función de su capacidad para detectar y prevenir amenazas conocidas y desconocidas y responder a las amenazas activas en tiempo real antes de que se puedan establecer cabezas de playa o se puedan entregar cargas útiles maliciosas. Para ayudar, AIy las capacidades de aprendizaje automático deben implementarse de manera generalizada en toda la red para establecer un comportamiento normal de referencia y responder instantáneamente a los cambios y detectar y deshabilitar amenazas sofisticadas antes de que puedan ejecutar sus cargas útiles. También son esenciales para correlacionar cantidades masivas de datos recopilados para detectar comportamientos maliciosos, incluido el uso de fuentes de amenazas y perfiles de ataque para predecir los lugares más probables en que puede ocurrir un ataque y reforzar de manera proactiva esas defensas. También se deben considerar otras tecnologías avanzadas, como el engaño, para convertir una red tradicionalmente pasiva en un sistema de defensa activo.

Las amenazas no muestran signos de desaceleración. Si su red y sus herramientas de seguridad no están listas para proteger a su organización de la próxima generación de amenazas ahora, mañana puede ser demasiado tarde para realizar los cambios críticos que necesita. La implementación amplia, la integración profunda y la automatización dinámica, combinadas con alto rendimiento e hiperescalabilidad, son las características distintivas de cualquier sistema de seguridad diseñado para proteger la forma en que las organizaciones actuales necesitan administrar sus negocios. Para combatir estas amenazas en evolución, las organizaciones deben adoptar una plataforma Security Fabric basada en una arquitectura de malla de ciberseguridad.

Derek Manky | 16 Noviembre, 2021

Nueva Window Desktop App Optimizada para mayor velocidad

La última actualización para la Windows Desktop App ya está disponible. Idéntica al Cliente Web, ha sido optimizada para una mayor velocidad, proporcionando una interfaz más rápida y mejor administración de llamadas.

Cliente Web como una App Windows nativa

La Desktop App tiene el mismo diseño que la interfaz del Cliente Web. Por lo que no requiere nuevo entrenamiento, los usuarios del Cliente Web existente pueden cambiar fácilmente entre las dos, haciendo la navegación simple y familiar.

Administrar llamadas a través de Hotkeys y Auriculares

La Desktop App incluye hotkeys que habilitan a los usuarios a establecer atajos para permitir una navegación rápida y administración de llamadas. Para facilitar aún más la administración de llamadas, la nueva integración de los auriculares Yealink entre otro, permite al usuario responder, rechazar, silenciar y poner en espera, todo desde un botón del auricular.

Mejoras y correcciones

  • Mejorada la rapidez para abrir el teclado de marcación al hacer clic en un número telefónico en un sitio web o contacto CRM.
  • Solucionado el fallo de la aplicación cuando se habilitaba la URL de integración de contacto personalizada.
  • Solucionado el problema del archivo ejecutable instalado (.exe) no estuviera firmado.
  • Solucionado la integración de Auriculares Jabra no respondiendo llamadas tras algunas interacciones.
  • Solucionado cuando los tonos DTMF no se reproducían en el dispositivo de audio seleccionado.

Cómo actualizar a Windows Desktop App

Para obtener el lanzamiento final para la Windows Desktop App, siga los pasos a continuación:

  1. Acceda a la Consola de Administración 3CX como un Administrador
  2. Navegue a “Actualizaciones“
  3. Abra la sección de Apps 3CX y seleccione Windows Desktop App

Una vez completado, todos los clientes conectados a la Central Telefónica serán actualizados automáticamente. Los usuarios recibirán una notificación para reiniciar su aplicación para que la actualización tenga lugar.

Revise el control de cambios para encontrar más sobre esta versión y únase al Foro de la Comunidad para darnos a conocer lo que piensa.

Por Alba Sánchez | 4 Noviembre, 2021 | Marketing Executive – Spain and LATAM, 3CX

Como integrar Microsoft Teams con una centralita telefónica

Sin lugar a duda, el nivel de crecimiento de Microsoft Teams durante los últimos dos años ha sido inesperado, incluso desde el punto de vista de Microsoft. Globalmente, las empresas adoptaban la plataforma para facilitar el trabajo remoto y ahora está aquí para quedarse. La funcionalidad de trabajo colaborativo que ofrece es una gran opción para muchas empresas. Pero, ¿qué pasa si un usuario de Teams quiere hacer una llamada a un cliente o proveedor fuera de la organización?

La Solución: ¡Vincular 3CX con Teams!

Aunque es cierto que MS Teams trae consigo una gran variedad de beneficios a los usuarios, al sistema telefónico incorporado le faltan ciertas funcionalidades y los planes de llamadas son costosos. Aquí entra 3CX, una Centralita Telefónica que se integra sin complicaciones con Teams para habilitar llamadas externas. Al mismo tiempo, también incluye funcionalidades de nivel Enterprise para elevar la plataforma de MS Teams al siguiente nivel.

Al utilizar 3CX en segundo plano para efectuar todas las configuraciones de ruteo de llamada como las colas de llamadas, recepcionista digital y reportes, los usuarios pueden permanecer dentro de Teams para todas las tareas diarias. Uno de los puntos principales es que un proveedor de troncales SIP local es seleccionado lo que desbloquea grandes ahorros en planes de llamadas nacionales e internacionales.

Cómo hacer llamadas usando Microsoft Teams

Al utilizar Teams para hacer y recibir llamadas no puede ser más fácil. Los usuarios de la app de escritorio  ya estarán familiarizados con la forma de hacer y recibir llamadas, facilitando la transición de utilizar 3CX con Teams. Los usuarios de las aplicaciones móviles tienen la ventaja de poder realizar llamadas con Teams para asegurar una presencia empresarial unificada al mostrar el número principal de la empresa al hacer una llamada. Otro beneficio añadido es evitar el uso de los números de teléfono de los trabajadores, saltándose los procesos de la empresa.

Una llamada se puede realizar en 2 sencillos pasos:

Paso 1

  • Navegar a la pestaña de “Llamadas” e introducir.
    • Un número externo (p.ej: Teléfono móvil o fijo)
    • Un número de extensión para llamar utilizando 3CX (p.ej: 040)
    • Un nombre para marcar un usuario directamente en Teams (p.ej: Jorge)

Paso 2

Una vez la llamada está en proceso, el icono “Más” puede ser utilizado para completar acciones, como por ejemplo, poner la llamada en espera, transferir la llamada a otro usuario o editar los ajustes del dispositivo de audio.

Para más información sobre cómo utilizar las llamadas Microsoft Teams, revise nuestro manual de integración de llamadas Teams con 3CX.

Integrando Microsoft Teams con 3CX

Si eres un administrador de TI que desea implementar esto en su negocio, hemos recopilado varias guías de configuración y tutoriales en video para que pueda empezar:

Nuestro foro de la comunidad está disponible para poder hacer cualquier pregunta, la cual es respondida por el resto de la comunidad y nuestro atento equipo de soporte técnico.

Los beneficios de la Integración de Microsoft Teams

Si ya está utilizando 3CX añadir la integración es una gran opción ya que permite aún más opción sobre cómo sus usuarios finales utilizan el sistema. Si ahora mismo no utiliza 3CX y está buscando una Centralita Telefónica para vincular con Teams, entonces 3CX cumple con todos los requisitos.

  • Sin hardware adicional o de terceros necesarios para controlar el tráfico.
  • Administración e implementación fácil
  • Ahorre en comprar licencias de Microsoft adicionales (no todo el mundo necesita Teams)
  • Organizaciones globales unificadas: Crear ruteos para ahorrar en tráfico de llamadas internacionales costosos

Reducir Administración: Sincronizar MS 365 con 3CX

Establecer la integración de Microsoft 365 no solo permite establecer Teams para hacer y recibir llamadas pero también crear sinergias más fuertes entre las dos plataformas.

  • Sincronizar automáticamente los contactos de usuarios con la agenda telefónica personal de 3CX.
  • Los contactos del buzón compartido se sincronizan automáticamente con la agenda telefónica 3CX.
  • El estado del perfil 3CX se actualiza automáticamente basado en el calendario de eventos de Microsoft.
  • Realizar llamadas directamente desde Microsoft 365 al hacer clic en un contacto.
  • Las llamadas entrantes se comparan con los contactos de Microsoft para mostrar el nombre de la persona que llama.
  • El Cliente Web y el Desktop App se abren automáticamente para asegurar que no pierda ninguna llamada.

Conclusión

Los usuarios finales quieren tener todas las opciones. Al integrar Microsoft Teams con 3CX les está proporcionando precisamente eso, opciones. Nuestra integración de Teams está disponible para las licencias Enterprise. Con esto en mente, estamos ofreciendo a los titulares de una llave de la edición PRO una actualización a una Enterprise. Esto significa que si acaba de renovar su suscripción puede obtener un año gratis para probar nuestra edición Enterprise. Vaya a nuestro artículo para descubrir más.

Por Alba Sánchez |15 Noviembre, 2021 | Marketing Executive – Spain and LATAM, 3CX

Por qué las empresas deberían prestar más atención a Whatsapp como herramienta y canal en su atención al cliente

Hace unos años, la gran obsesión de las marcas por lo que se refiere a WhatsApp estaba en saber cuándo la plataforma iba a servir anuncios y a ofrecer algún tipo de plataforma pensada directamente para las empresas. La app, propiedad de Facebook, ya ha lanzado su opción para empresas, WhatsApp Business, aunque por ahora lo de los anuncios se ha quedado en un es complicado.

Aun así, eso no quiere decir que las compañías no deban trabajar en su presencia en  esta aplicación móvil y que no tengan que trabajar para posicionarse de la forma más efectiva en este terreno. Todo lo contrario, de hecho. WhatsApp se puede convertir en un elemento muy importante para conectar con los consumidores y las compañías deben afinar qué hacen y cómo en esa plataforma.

Eso es lo que recuerdan en un breve análisis en Warc. Como recuerdan desde la firma de análisis, un tercio de la población mundial está en WhastsApp, lo que crea una oportunidad para las marcas. Es un canal más que no pueden ignorar y uno en el que deben ser activos para conectar con los consumidores.

Las marcas, recuerdan desde Warc, no pueden ignorar durante más tiempo a la aplicación móvil como canal potencial de conexión con los consumidores y como escenario para establecer vínculos más próximos con los consumidores.

Además, para muchos consumidores, hablar con las marcas a través de herramientas de chat resulta cada vez más confortable y mucho menos invasivo que otros medios de comunicación. Igualmente, quieren que las empresas les ofrezcan una relación más estrecha y más directa.

¿Por qué las empresas deben cuidar con mucha más atención qué hacen con Whatsapp y cómo aprovechan esa red de comunicación con los consumidores? Desde Warc apuntan tres puntos clave.

Los puntos de este cambio

El primero está en las propias expectativas de los consumidores. Los consumidores, señalan, prefieren aquellos negocios en que ofrecen herramientas de mensajería cuando necesitan su ayuda. Esto es, el consumidor quiere poder preguntar de forma directa a la compañía y hacerlo con soluciones que les resulten cómodas. Un chat personal es una de ellas. Contar con este tipo de herramientas hace que aumente la probabilidad de compra.

No es el único punto importante. El segundo está en lo que ha cambiado a lo largo de los últimos meses. El coronavirus ha acelerado el desarrollo del propio producto. Como explican desde Warc, Whatsapp ha expandido sus opciones de compras en app y ha lanzado nuevas funcionalidades.

La app también prevé lanzar nuevas soluciones para empresas, que simplificarán cómo gestionan las interacciones con sus consumidores. Al mismo tiempo, están mejorar las funcionalidades de compra.

Y, finalmente, podríamos añadir que, más allá de lo que apuntan estos análisis, los consumidores se han acostumbrado a muchos más servicios digitales en los tiempos del coronavirus y a usarlos como palanca para llegar a las empresas. Se han acostumbrado  a que la tecnología lo haga todo más fácil y a que las compañías lo gestionen todo de un modo mucho más simple y fácil. Las compañías tendrán que usar para ello todas las herramientas posibles.

Revisa nuestra actualización de 3CX con soporte Whatsapp

3 Consideraciones para la planificación estratégica en un mundo post COVID

Seamos honestos. 2020 fue el año en que la mayoría de los planes comerciales se fueron por la ventana.

No fue el año para conquistar, fue el año para poner manos a la obra y hacer el trabajo. ¡Pero lo lograste! Y ahora que sabemos qué esperar de la vida después de una pandemia, podemos reenfocar nuestros esfuerzos en el próximo año. Las cosas no han vuelto a la normalidad, pero con una vacuna a la vuelta de la esquina, ¡están mejorando!

Aquí están las 5 consideraciones clave a tener en cuenta para la planificación anual de este año:

El trabajo inteligente continuará

El trabajo inteligente llegó con fuerza este año. El número de empleados estadounidenses que trabajan de forma remota se disparó del 31% al 62% cuando comenzó el bloqueo y en Europa, esta cifra fue aún mayor.

Si bien la opinión sobre el “ futuro ” de la oficina está dividida, una cosa es segura: los empleados que han probado el trabajo a distancia pueden ser reacios a regresar para un 9-5 completo:

  • 53% de los trabajadores estadounidenses ahora quieren trabajar de forma remota tanto como sea posible
  • El 75% de los trabajadores estadounidenses ahora quiere trabajar de forma remota al menos parte del tiempo
  • El 60% de los trabajadores estadounidenses confía en que seguirán siendo productivos si trabajan desde casa por tiempo indefinido.

A la luz de esto, la gestión de personas debe ser una parte fundamental de su plan 2021. Si su equipo continúa trabajando desde casa, ¿tiene un sistema de comunicaciones que pueda ayudarlos? O, si está llamando a los empleados a la oficina, ¿cómo va a manejar sus expectativas?

Planificar y comunicar su enfoque con anticipación garantizará que sus empleados estén equipados para afrontar el nuevo año y para cualquier cambio que pueda surgir. Lo mismo ocurre con sus clientes, que dependerán de herramientas de trabajo inteligentes para seguir siendo productivos en 2021.

Las ausencias de los empleados seguirán siendo altas

El mundo se regocijó cuando se aprobaron las primeras vacunas en noviembre. De repente, el fin de la pandemia pareció una revelación. Pero eso no significa que a partir de ahora será sencillo.

Se espera que las ausencias de los empleados sigan siendo altas en 2021. Contraer el virus, entrar en contacto con un transportista o tener que aislarnos después de un viaje al extranjero continuará afectando nuestra capacidad para ingresar a la oficina y, como propietario de un negocio, es importante para prepararse en consecuencia.

Considere cómo se llevarán a cabo las responsabilidades clave si los miembros del personal toman una licencia prolongada. Si solo un colega puede completar ciertas tareas, ¿puede capacitar a otro miembro del equipo para que lo apoye durante una ausencia? Por ejemplo, si solo tiene un ingeniero certificado avanzado de 3CX, podría considerar tener otro colega certificado, para que sus clientes no se vean interrumpidos por una ausencia.

Los presupuestos de prospectos podrían cambiar

En el sector de las comunicaciones, nos hemos protegido de las peores consecuencias económicas causadas por COVID. De hecho, nuestros servicios tienen más demanda que nunca. Desafortunadamente, este no es el caso para todos y es muy posible que descubra que los presupuestos de los clientes actuales y potenciales cambian en el Año Nuevo.

Esto significa dos cosas. En primer lugar, debe asegurarse de que su equipo de ventas pueda comunicar claramente el valor de un sistema de comunicaciones y cómo realmente reduce los costos a largo plazo. Para 3CX, asistir a un seminario web de ventas es la mejor manera de comprender nuestra propuesta de valor y aprender cómo nos comparamos con la competencia.

En segundo lugar, deberá ajustar sus embudos de marketing. Las necesidades de sus clientes han cambiado en el último año y nuevos prospectos están ingresando al marketing para encontrar alternativas asequibles a sus sistemas existentes. ¡Enfatice la rentabilidad de 3CX en la parte superior de su actividad de embudo para atraerlos y crecerán con usted en los próximos años!

Tenga en cuenta estos consejos para su planificación estratégica 2021

A medida que la atención se dirige al nuevo año, la planificación estratégica es más importante que nunca. El futuro parece brillante, pero también diferente, y todos debemos considerar el impacto que covid ha tenido en nuestros equipos, prospectos y clientes.

Ya sea que se trate de planificar su política de trabajo inteligente, diseñar una para un cliente o adaptarse a los recursos cambiantes, ¡hacer el trabajo por adelantado garantizará que esté preparado para lo que se presente en su camino!

La Mensajería Empresarial es el Futuro. Esta es la Razón

En Estados Unidos, más de 6 mil millones de mensajes SMS son enviados cada día convirtiéndolo en la herramienta de mensajería más popular del planeta.

Pero ahora hay un recién llegado que está poniendo a los SMS a prueba: ¡Facebook Messenger está cerca con 3 mil millones de usuarios al mes!

La mensajería ha revolucionado la forma en la que nos comunicamos y ha cambiado nuestras relaciones con la tecnología personal, como los smartphones. ¿Se siente angustiado por ir a trabajar sin un teléfono móvil? No está solo. Dependemos de nuestros smartphones para mantenernos conectados y los mensajes son una parte importante de ello.

Los negocios están empezando a adaptarse a la creciente tendencia, utilizar apps de mensajería instantánea como una herramienta de marketing que reproducen las interacciones entre personas. En este artículo, exploramos cómo la mensajería ha cambiado el panorama del marketing y cómo deben adaptarse las empresas.

Los beneficios de la mensajería empresarial

En estudios recientes por Neilson, el 56% de las personas entrevistadas dijeron que prefieren mandar un mensaje a una empresa en vez de llamar al servicio al cliente. Cuando se les preguntó por qué, explicaron que por conveniencia, costo, rapidez, y la experiencia negativa con los call center. Echemos un vistazo en profundidad:

Conveniencia

Muchos consumidores se sienten frustrados con los largos tiempos de espera y el cambio constante de un agente a otro. Hay un límite de veces en las que alguien puede soportar ser puesto en espera antes de buscar otras alternativas.

La mensajería instantánea tiene sus ventajas al ser rápida , eficiente, y menos disruptiva que una llamada. Los clientes pueden simplemente enviar un mensaje y seguir con sus tareas del día. Documentos e imágenes pueden ser enviados en el momento, dando lugar a resoluciones más rápidas, y los clientes tienen una copia completa de la conversación, haciendo muy fácil de seguir en el futuro.

Rentabilidad (costo vs eficacia)

La mensajería es una herramienta de comunicación rentable tanto para los clientes como para las empresas.

Para los consumidores, los mensajes de Facebook son completamente gratuitos y los SMS normalmente están incluidos en las tarifas telefónicas. Comparado con el costo de las llamadas a un número de teléfono de pago para obtener soporte, no hace falta pensarlo dos veces para utilizar su app de mensajería en su lugar.

Para los negocios, el beneficio es aún mayor. Cuando los consumidores optan por mandar un mensaje en vez de hacer una llamada para soporte o consultas, la factura del contact center puede reducirse a la mitad. En vez de gastar gran cantidad de dinero en campañas publicitarias, los vendedores digitales pueden mandar mensajes personalizados por un precio mínimo. Al mismo tiempo que se aumenta el nivel de personalización que ofrecen a los clientes.

Resultados

No solo los mensajes empresariales reducen los costos pero también tienen una gran tasa de éxito comparada con métodos tradicionales de marketing digital:

  • Los mensajes son abiertos y leídos 5 veces más que un correo electrónico.
  • El 90% de los mensajes de texto son leídos durante los 3 primeros minutos de haberlo recibido.
  • Los mensajes de texto crean un tasa de conversión un 40% más alta.

Como puede ver, la rentabilidad de la inversión de la mensajería empresarial es excepcionalmente alta. Los clientes están más receptivos a recibir mensajes como un canal de marketing y los negocios están viendo los resultados. Imagine una campaña de correo electrónico con una tasa de apertura del 90% – ¡Es el sueño de su departamento de marketing!

De información a conversación

La base del éxito de la mensajería empresarial es el aumento del marketing conversacional y entre personas. La gente quiere experiencias personalizadas cuando tratan con marcas y los mensajes son ideales ya que imitan la forma en la que interactuamos con amigos y familiares. Esto crea una familiaridad al instante entre los individuos y la empresa.

Los negocios pueden aprovecharse de esto al adoptar un carácter distintivo para sus interacciones en las redes sociales. Si los consumidores quieren interactuar con personas, las empresas deben personificar su esencia de marca y asegurar que todas las interacciones están en línea con la personalidad de la marca.

¿Cómo pueden adaptarse los negocios?

No puede ser exitoso sin las herramientas adecuadas. La mejor forma para que los negocios empiecen a introducir la mensajería empresarial dentro de su marketing mix general es seleccionar una solución de comunicaciones que incluya integraciones incorporadas de SMS y Facebook.

De esta forma, puede experimentar con los diferentes estilos de comunicación y personalidades para su marca y no preocuparse por recuperar sus inversiones inmediatamente como lo haría con una plataforma adicional.

3CX ahora incluye la integración de Facebook y mensajes de texto en las licencias PRO y Enterprise sin costo adicional. Con tan solo unos clics, puede enviar y recibir mensajes empresariales directamente desde su Cliente Web 3CX y empezar sus campañas de marketing conversacional.

En conclusión

Con el incremento de la mensajería empresarial, marketing y servicio al cliente pueden por fin ser combinados para crear una forma conveniente, económica e increíblemente personalizada para conectar con los clientes.

Diga adiós a las comunicaciones en masa que abruman a los usuarios con mensajes estándar para todo el mundo. El momento de comunicaciones personalización y enfocadas en el cliente ha llegado.

¿Por qué Utilizar IVR en su Negocio?

Hay una herramienta particularmente útil en cuanto a la experiencia del usuario, que se está volviendo más y más importante en el mundo tan ajetreado que vivimos hoy en día. ¡El IVR, o Servicio Interactivo de voz! Este software puede cambiar el día a día de los empleados en su empresa, y hacer que su negocio sea aún más exitoso. Al permitir a sus clientes recibir la información que necesitan rápidamente, a través del teclado o reconocimiento de voz, el IVR proporciona un servicio personalizado y automatizado. A continuación puede ver 5 razones por las que adoptar el Servicio Interactivo de voz en su call center. Sería un gran error ignorarlos.

Servicio rápido y de calidad

Lo peor que le puede pasar a un cliente al llamar a una empresa es tener que repetir lo que necesita una y otra vez antes de encontrar el contacto adecuado. Un IVR permite a sus clientes ir directamente al servicio correcto, en relación a sus necesidades. Las llamadas pueden ser ruteadas por departamentos, productos, o incluso por las habilidades del agente. Si su empresa tiene un call center internacional, puede también ofrecer a sus clientes el idioma en el que desean comunicarse, y después serán redirigidos a los agentes con el conocimiento adecuado.

Optimizar la movilidad

Un Servidor Interactivo de Voz es una solución ideal para los clientes en movimiento. Imagine a un cliente en la tienda de su competidor, donde no encuentran la respuesta a su pregunta. Una simple llamada al servicio adecuado en su organización, y puede ganar la venta. No importan donde estén sus clientes o desde donde llamen, ellos tendrán acceso a su servicio de voz pudiendo recibir asistencia personalizada.

Obtener el máximo de las habilidades de sus empleados

Cada uno de sus agentes tienen sus propias habilidades, conocimientos y destrezas. ¿Por qué no usar estos recursos para optimizar la satisfacción de sus clientes, y el bienestar de sus empleados? Un agente estará más capacitado y cómodo al tener que responder una pregunta sobre un tema que conoce como la palma de su mano. IVR le permite rutear las solicitudes según las habilidades de cada empleado, para un servicio completamente personalizado.

Ahorros Sustanciales

Este servicio puede realizar las tareas más ordinarias que de otra forma recaerían en varios empleados. De esta manera, estos agentes pueden ser reasignados a posiciones que requieren más responsabilidad. Por lo tanto, toda su plantilla puede enfocarse en posiciones que aumentan la productividad y el crecimiento de los beneficios. Agentes cualificados pueden centrarse en solicitudes más complejas y dejar que el Servidor Interactivo de voz administre las solicitudes más básicas. ¿Por qué perder el valioso tiempo de un agente capacitado en responder a preguntas tan simples como el horario de apertura de sus tiendas? Un IVR optimiza el proceso completamente de un call center, lo que resulta en grandes ahorros para su empresa.

Una gran experiencia

Gracias a este servicio de voz podrá crear menús únicos y flujos de llamada que harán llamar a su call center una gran experiencia para el cliente. Además con la app Call Flow Designer, puede incluso permitir a sus clientes hacer pagos por teléfono sin necesidad de intervención humana, para una mayor seguridad y ahorro de tiempo. Las posibilidades son infinitas y se adaptan a su área de experiencia y actividades.

3CX incluye un Servicio Interactivo de voz fácil de usar, y una app Call Flow designer, a través de un sistema que no requiere apenas conocimientos de programación. No importa el tamaño de su empresa, dé a sus clientes y agentes las herramientas para cambiar sus vidas.